
El Peor Desastre de Espionaje de la CIA en China: La Purga que Nadie Conoce
🌐 Transcripción del Video
El Golpe Devastador a la CIA en China (2010–2012)
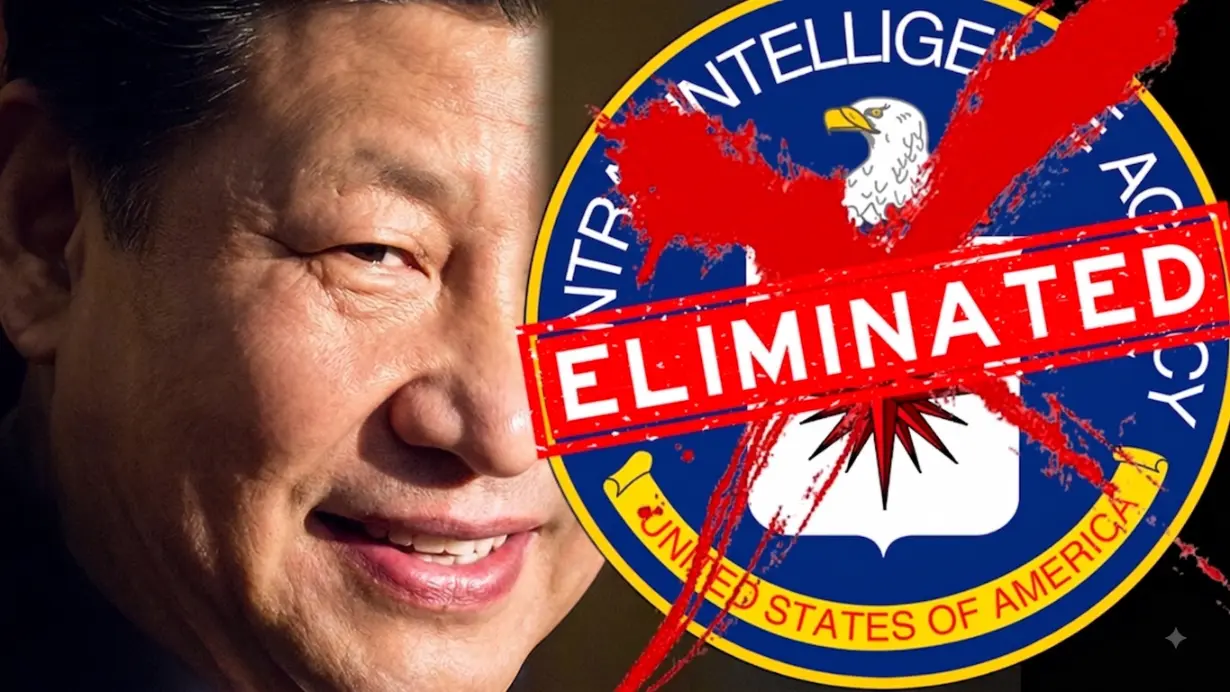
Entre 2010 y 2012, la inteligencia estadounidense sufrió uno de los golpes más devastadores de su historia reciente[cite: 1]. En apenas dos años, decenas de informantes y colaboradores de la CIA dentro de China comenzaron a desaparecer: algunos dejaron de responder, otros fueron arrestados y varios terminaron siendo ejecutados bajo acusaciones de espionaje[cite: 1]. En cuestión de meses, la CIA perdió prácticamente una red de inteligencia construida durante décadas dentro del gobierno, el ejército y las instituciones estratégicas chinas[cite: 1]. Se estima que entre 20 y 30 activos fueron comprometidos (algunas fuentes señalan cifras superiores), representando uno de los peores desastres de espionaje para EE. UU. desde la Guerra Fría[cite: 1]. Inicialmente, la propia agencia no entendía si el fallo se debía a un topo o a una infiltración en sus sistemas de comunicación[cite: 1].
El Contexto Estratégico y la Prioridad en China
Durante la década de 2000, tras los ataques del 11 de septiembre de 2001, los recursos de la inteligencia estadounidense se concentraron principalmente en Medio Oriente (Irak, Afganistán, Al Qaeda y el Estado Islámico)[cite: 1]. Sin embargo, EE. UU. observaba en paralelo el rápido crecimiento económico, la modernización militar y la expansión global de China[cite: 1]. Ante la previsión de que Pekín se convertiría en su principal rival estratégico, la CIA reforzó de forma agresiva su programa de espionaje en territorio chino[cite: 1]. La agencia invirtió enormes recursos en reclutar funcionarios, científicos y militares capaces de proporcionar información sobre los planes del Partido Comunista Chino, tecnologías militares, misiles y capacidades cibernéticas[cite: 1].
El Origen del Fallo: Las Comunicaciones Encubiertas en Irán
Para entender la vulnerabilidad del sistema, el antecedente directo se sitúa en las operaciones de la CIA en Irán durante la década de 2000[cite: 1]. Dado lo peligroso que resultaba reunirse presencialmente en ciudades como Teherán, la agencia implementó un sistema de comunicación encubierta basado en páginas web aparentemente inofensivas sobre temas cotidianos (fútbol, fotografía, videojuegos)[cite: 1]. Si un informante introducía una secuencia específica de contraseñas, la web abría un sistema oculto de mensajería para comunicarse con la CIA[cite: 1]. El éxito inicial del método llevó a la agencia a operar más de 800 sitios similares en todo el mundo[cite: 1].
Las Advertencias Ignoradas y la Intercepción Iraní
En 2006, John Raidy, un contratista de la CIA especializado en operaciones en Medio Oriente, detectó la desaparición misteriosa de informantes iraníes y advirtió sobre vulnerabilidades graves en las plataformas de comunicación[cite: 1]. Pese a enviar más de 20 recomendaciones técnicas para corregir los fallos, sus superiores ignoraron sus informes[cite: 1]. En 2008, su contrato no fue renovado[cite: 1]. Eventualmente, los servicios de inteligencia iraníes descubrieron una de las páginas y, analizando patrones de código, servidores y huellas digitales comunes mediante herramientas de búsqueda convencionales, lograron identificar y monitorear la red entera[cite: 1]. En 2011, Irán anunció el desmantelamiento público de la red de espionaje de la CIA[cite: 1].
El Desmantelamiento de la Red en China y la Purga de Informantes
Entre 2010 y 2012, China logró (ya sea de forma independiente o mediante información compartida por Irán) acceder a estas plataformas, identificar las comunicaciones de la CIA y rastrear a los informantes[cite: 1]. El resultado fue brutal: decenas de activos —principalmente ciudadanos chinos, funcionarios, ingenieros e investigadores— desaparecieron[cite: 1]. Algunos fueron encarcelados y otros ejecutados, documentándose el caso de un informante ejecutado en el patio de un edificio gubernamental frente a sus compañeros de trabajo para enviar un mensaje de advertencia[cite: 1]. Aunque reportes iniciales del New York Times mencionaban entre 18 y 20 afectados, investigaciones posteriores elevan la cifra a 30 o más[cite: 1]. El caso se mantuvo bajo absoluto secretismo por ambas naciones[cite: 1].
La Operación Honey Badger y la Caza del Topo
Debido a que algunos activos de alto valor no utilizaban el sistema de páginas web y contaban con métodos de contacto más seguros, la CIA sospechó de la existencia de un topo e inició la operación «Honey Badger» (Tejón Melero)[cite: 1]. El principal sospechoso fue Jerry Chun Shing Lee, un exoficial de la CIA nacido en Hong Kong que sirvió en la agencia desde 1994 gestionando redes de fuentes humanas[cite: 1]. Tras dejar la agencia en 2007 frustrado por el estancamiento de su carrera, Lee se mudó a Hong Kong[cite: 1].
La Detención y Condena de Jerry Chun Shing Lee
En 2012, la CIA y el FBI le tendieron una trampa ofreciéndole una falsa propuesta laboral que requería su presencia en EE. UU.[cite: 1] Mientras se hospedaba en un hotel de Hawaii, los agentes registraron su equipaje mediante orden judicial y encontraron dos cuadernos con nombres reales de activos, números telefónicos, ubicaciones secretas y detalles operativos, además de un USB con documentos clasificados[cite: 1]. Tras varios interrogatorios, Lee admitió haber recibido pagos y contacto de los servicios de inteligencia chinos (MSS)[cite: 1]. En 2019, se declaró culpable de conspiración para entregar información de defensa nacional a un gobierno extranjero y fue condenado a 19 años de prisión federal[cite: 1].
Conclusión sobre el Desastre de Inteligencia
Hasta el día de hoy persiste el debate sobre la causa principal del colapso de la red[cite: 1]. Mientras algunos sectores señalan que la acusación a Lee sirvió para encubrir la negligencia institucional en los sistemas informáticos, otros sostienen que la información entregada por Lee fue el factor determinante[cite: 1]. La hipótesis más aceptada dentro de la comunidad de inteligencia es que la combinación simultánea del fallo tecnológico y la traición interna provocó la destrucción en solo dos años de una infraestructura de espionaje que tomó décadas construir[cite: 1].